O AlgorSec
Niezależny partner ds. cyberbezpieczeństwa
Doradzamy zarządom i zespołom IT — budujemy cyber-odporność organizacji z jasną odpowiedzialnością za rezultat.
Kim jesteśmy
Bezpieczeństwo jako jedyna specjalizacja
AlgorSec to niezależny partner ds. cyberbezpieczeństwa. Specjalizujemy się w bezpieczeństwie informacji i systemów — doradzamy, projektujemy i odpowiadamy za rezultat, zamiast traktować bezpieczeństwo jako dodatek do szerokiej oferty IT.
Naszym zadaniem jest przeprowadzić organizację od stanu obecnego do mierzalnej odporności: od rzetelnej oceny zgodności i ryzyka, przez wdrożenie adekwatnych zabezpieczeń, po ich strojenie i okresowe przeglądy. Pracujemy metodycznie i transparentnie — tak, aby rezultaty były zrozumiałe zarówno dla zespołów technicznych, jak i dla zarządu.
Wspieramy organizacje objęte regulacjami (UKSC, DORA) — również pośrednio, jako dostawcy w łańcuchu — te budujące lub porządkujące funkcję bezpieczeństwa oraz te, które potrzebują wsparcia w doborze i wdrożeniu zabezpieczeń, ale nie zatrudniają własnego CISO. Zakres i formę współpracy skalujemy do wielkości i dojrzałości organizacji, łącząc głęboką wiedzę techniczną z myśleniem o realiach biznesowych.
AlgorSec (ALGORSEC sp. z o.o., KRS 0001270271, Wrocław) to polska spółka doradcza w zakresie cyberbezpieczeństwa. Nie jest powiązana z AlgoSec Inc. (algosec.com), producentem oprogramowania do zarządzania politykami sieciowymi.
Wyłącznie cyberbezpieczeństwo — jedna specjalizacja i pełna głębia kompetencji.
Metodyczne podejście — od analizy ryzyka po utrzymanie i reagowanie.
Odpowiedzialność za skuteczność wdrożenia — dostarczamy rezultat, nie tylko rekomendacje.
- Odpowiedź
- 1 dzień roboczy
- Poufność
- NDA na życzenie
- Ramy
- ISO/IEC 27001 · NIS2 / UKSC · DORA · AI Act
- Niezależność
- Bez powiązań z dostawcami narzędzi
Nasze wartości
Zasady, którymi się kierujemy
Sześć wartości, które przekładają się na sposób, w jaki prowadzimy każdy projekt — od pierwszej rozmowy po utrzymanie wdrożenia.
Jedna specjalizacja
Realizujemy wyłącznie projekty z zakresu bezpieczeństwa. Brak rozproszenia oznacza głębszą wiedzę i mniej kompromisów.
Skuteczność ponad teorię
Projektujemy zabezpieczenia pod realne zagrożenia i mierzymy efekty: poziom zgodności, redukcję ryzyka i gotowość audytową.
Transparentność
Jasno komunikujemy ryzyko, zakres i postępy prac. Raporty piszemy językiem decyzji biznesowych, nie tylko technicznym.
Partnerstwo
Bezpieczeństwo klienta traktujemy jak własne. Budujemy długofalowe relacje oparte na zaufaniu i wspólnych celach.
Odpowiedzialność
Bierzemy odpowiedzialność za rezultat wdrożenia, z jednoznacznie przypisanymi rolami i zobowiązaniami.
Ciągłe doskonalenie
Krajobraz zagrożeń wciąż się zmienia — dlatego regularnie aktualizujemy scenariusze detekcji, procedury i kompetencje.
Zarząd
Zarząd AlgorSec
Zarząd odpowiada za kierunek rozwoju firmy oraz za standard i jakość tego, co dostarczamy klientom. Sprawuje też nadzór merytoryczny nad pracą zespołu konsultantów prowadzących projekty.
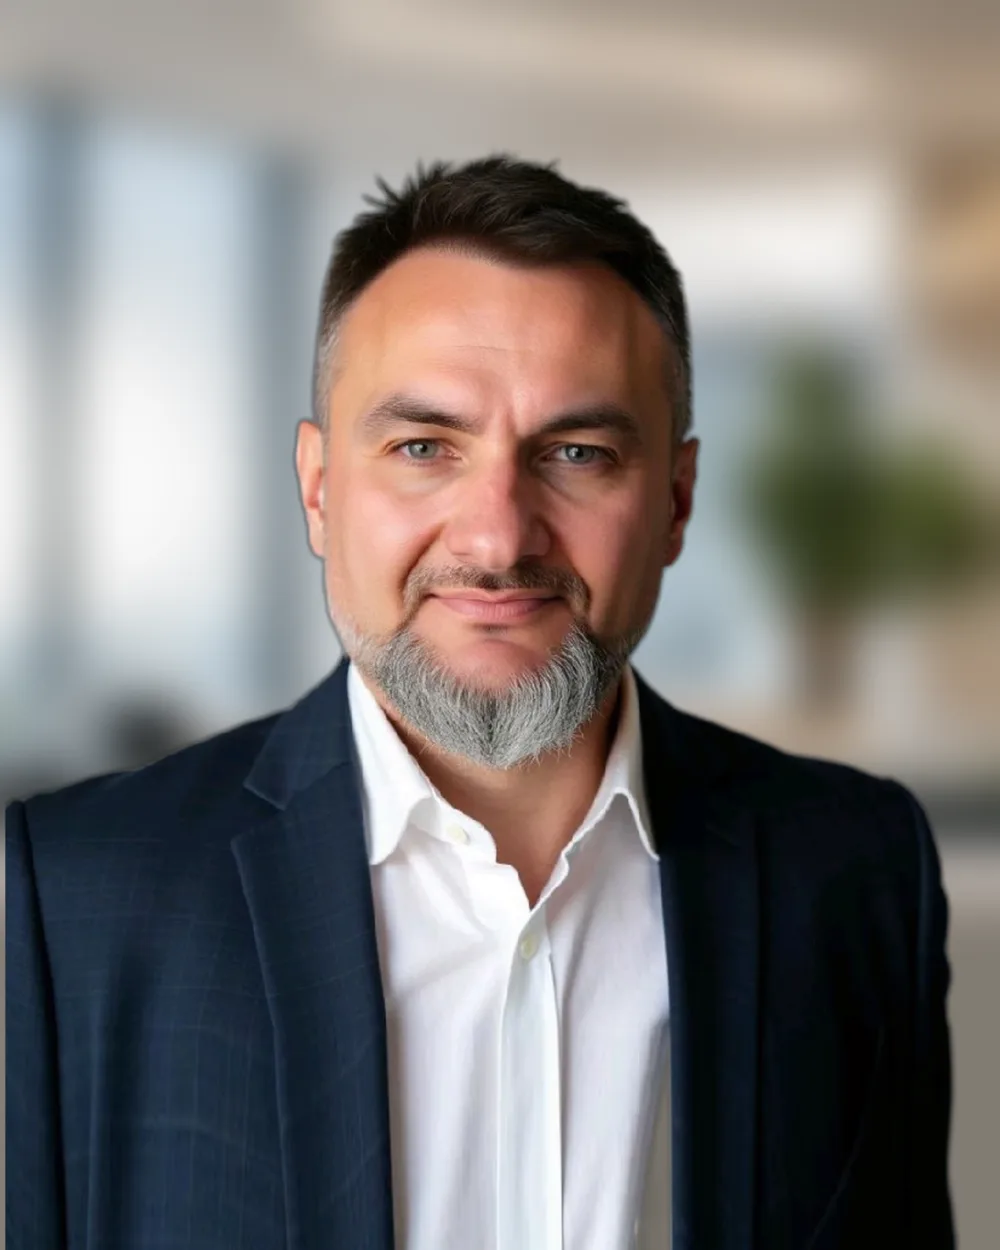
Stanisław Leszto
Dyrektor Generalny
Wyznacza kierunek rozwoju AlgorSec i odpowiada za merytoryczną jakość tego, co dostarczamy. Nadzoruje architekturę bezpieczeństwa, wsparcie wdrożeniowe i audyty, łącząc doświadczenie inżynierskie z praktycznym podejściem do ryzyka — tak aby rekomendacje dało się realnie wdrożyć w środowisku klienta.
Jak pracujemy
Od oceny stanu do utrzymania
Powtarzalny, przejrzysty proces z mierzalnymi rezultatami na każdym etapie. Formę współpracy dobieramy do potrzeb — od jednorazowego projektu po usługę ciągłą.
Ocena stanu
Wstępna ocena zgodności i inwentaryzacja ryzyka — punkt wyjścia oparty na faktach, nie na założeniach.
Plan
Priorytetyzowana roadmapa działań z terminami, właścicielami i mierzalnymi celami.
Wdrożenie
Realizacja kontroli, konfiguracja narzędzi i procesów — z jasną odpowiedzialnością za rezultat.
Utrzymanie i doskonalenie
Okresowe przeglądy, strojenie i doskonalenie: zgodność, skuteczność zabezpieczeń i aktualność konfiguracji pod kontrolą.
Kompetencje
Pełne pokrycie cyklu bezpieczeństwa
Trzy filary i sześć obszarów usług — od strategii i nadzoru, przez zgodność i ludzi, po weryfikację i operacje.
Strategia i nadzór
Weryfikacja i operacje
Dlaczego AlgorSec
Niezależny partner, nie dodatek do oferty IT
Nie świadczymy usług spoza obszaru bezpieczeństwa — dzięki temu utrzymujemy najwyższą głębię kompetencji i wiarygodność ekspercką, a odpowiedzialność za rezultat jest zawsze jednoznaczna.
Pełna koncentracja na bezpieczeństwie — bez konfliktu interesów z innymi usługami IT.
Spójna metodyka, standardy i narzędzia w całym obszarze security.
Mierzalne rezultaty: poziom zgodności, redukcja ryzyka i gotowość audytowa.
Transparentne raportowanie do zarządu i jasny obraz ryzyka na każdym etapie.
Bezpośredni kontakt z zespołem odpowiedzialnym za realizację projektu.
Standardy i regulacje
Pracujemy w oparciu o uznane ramy
Wdrożenia i audyty prowadzimy zgodnie z obowiązującymi regulacjami oraz branżowymi standardami bezpieczeństwa.
Modele współpracy
Elastycznie — od projektu po usługę ciągłą
Zakres i formę współpracy dopasowujemy do dojrzałości i potrzeb organizacji. Zaczynamy zwykle od diagnozy, a dalej dobieramy najskuteczniejszy model.
Konsultacja i wstępna ocena zgodności
Punkt wejścia: ocena stanu bezpieczeństwa, identyfikacja luk i priorytetyzowany plan działań.
Projekt wdrożeniowy
Realizacja konkretnego zakresu w ustalonym czasie i budżecie — np. wdrożenie UKSC/NIS2, wdrożenie SIEM/EDR czy koordynacja testów podatności.
Usługa ciągła
Stałe wsparcie: vCISO, doradztwo, okresowe przeglądy oraz bieżące doskonalenie zabezpieczeń.
Audyt i testy podatności
Niezależna weryfikacja: audyt konfiguracji oraz testy podatności z rekomendacjami wg ryzyka.
Współpraca
Szukasz partnera od bezpieczeństwa, który bierze odpowiedzialność za rezultat?
Porozmawiajmy o potrzebach organizacji — od pojedynczego audytu po stałą współpracę (vCISO).
- Odpowiedź
- Jeden dzień roboczy
- kontakt@algorsec.pl
- Telefon
- +48 730 580 205