Cyber-odporność organizacji

Partner w budowie cyber-odporności organizacji

Jako niezależny partner zapewniamy ład, zgodność i ciągłość działania. Bezpieczeństwo traktujemy jak ryzyko biznesowe: doradzamy zarządom, porządkujemy zgodność z UKSC, DORA i AI Act oraz nadzorujemy wdrożenia zabezpieczeń — w jednym, wyspecjalizowanym zespole.

Zgodność

UKSC, DORA i AI Act

Nadzór

vCISO i doradztwo dla zarządu

Weryfikacja

Audyty i testy podatności

Zespół doradców AlgorSec podczas warsztatu z zarządem klienta

Ramy i standardy, na których pracujemy

  • NIS2 / UKSCCyberbezpieczeństwo UE i PL
  • DORAOdporność sektora finansowego
  • AI ActRegulacja sztucznej inteligencji
  • ISO/IEC 27001System zarządzania (SZBI)
  • RODOOchrona danych osobowych
  • MITRE ATT&CKTaktyki i techniki ataków
  • Zero TrustArchitektura bez zaufania

Wyzwania

Cyberbezpieczeństwo to dziś odpowiedzialność zarządu

Z tymi wyzwaniami najczęściej przychodzą do nas zarządy i zespoły IT. Adresujemy je jedną, spójną metodyką — z odpowiedzialnością za rezultat.

Presja regulacyjna

Zgodność z UKSC, DORA i AI Act stała się odpowiedzialnością kierownictwa — nie zadaniem działu IT.

Ryzyko operacyjne

Incydent oznacza przestój, straty finansowe i utratę zaufania. O ciągłości biznesu decyduje odporność.

Luka kompetencyjna

Wiele organizacji nie dysponuje funkcją CISO ani zasobami, aby zbudować ją samodzielnie.

Wymagania klientów

Ankiety bezpieczeństwa i zapisy umów przenoszą obowiązki regulowanych klientów na ich dostawców.

Brak gotowości na incydent

Bez procedur i wyznaczonych osób trudno dotrzymać terminów zgłoszeń 24 i 72 godzin.

Narzędzia bez nadzoru

Kupione rozwiązania bezpieczeństwa działają na domyślnych ustawieniach i nikt nie weryfikuje ich skuteczności.

Metodyka

Uporządkowany proces, mierzalne rezultaty

Powtarzalne podejście oparte na dowodach: od oceny stanu, przez plan i wdrożenie, po utrzymanie. Współpraca w modelu projektowym lub ciągłym.

  1. Etap01

    Ocena stanu

    Wstępna ocena zgodności i inwentaryzacja ryzyka — punkt wyjścia oparty na faktach, nie na założeniach.

  2. Etap02

    Plan

    Priorytetyzowana roadmapa działań z terminami, właścicielami i mierzalnymi celami.

  3. Etap03

    Wdrożenie

    Realizacja kontroli, konfiguracja narzędzi i procesów — z jasną odpowiedzialnością za rezultat.

  4. Etap04

    Utrzymanie i doskonalenie

    Okresowe przeglądy, strojenie i doskonalenie: zgodność, skuteczność zabezpieczeń i aktualność konfiguracji pod kontrolą.

Odpowiedź
1 dzień roboczy
Poufność
NDA na życzenie
Ramy
ISO/IEC 27001 · NIS2 / UKSC · DORA · AI Act
Niezależność
Bez powiązań z dostawcami narzędzi

Dlaczego AlgorSec

Niezależny partner w cyberbezpieczeństwie

Doradzamy zarządom i zespołom IT jako niezależny partner — bez powiązań z dostawcami sprzętu i licencji. Odpowiadamy za mierzalny rezultat: zgodność, odporność i ciągłość działania.

Doradcy AlgorSec podczas spotkania z zarządem klienta
Niezależność
Bez powiązań z dostawcami
Standardy
ISO/IEC 27001 · MITRE
Zarząd
Raportowanie i nadzór

Niezależność od dostawców

Nie sprzedajemy sprzętu ani licencji — rozwiązania rekomendujemy wyłącznie w interesie klienta.

Metodyka oparta na standardach

Pracujemy w oparciu o uznane normy i ramy (ISO/IEC 27001, MITRE ATT&CK) — spójnie i powtarzalnie.

Doświadczenie z realnych wdrożeń

Zespół praktyków z wieloletnim stażem po stronie operacyjnej i doradczej — nie tylko teoria.

Odpowiedzialność za rezultat

Umawiamy się na mierzalne cele — poziom zgodności, redukcję ryzyka, gotowość audytową — a nie na same rekomendacje.

Komunikacja na poziomie zarządu

Ryzyko i postępy przedstawiamy w języku decyzji biznesowych — zrozumiale dla kadry zarządzającej.

Model dopasowany do skali

Zakres i formę współpracy dobieramy do wielkości i dojrzałości organizacji — bez zbędnych kosztów i etatów.

Zarząd

Zarząd AlgorSec

Zarząd wyznacza kierunek rozwoju spółki i odpowiada za standard oraz jakość usług, które dostarczamy klientom.

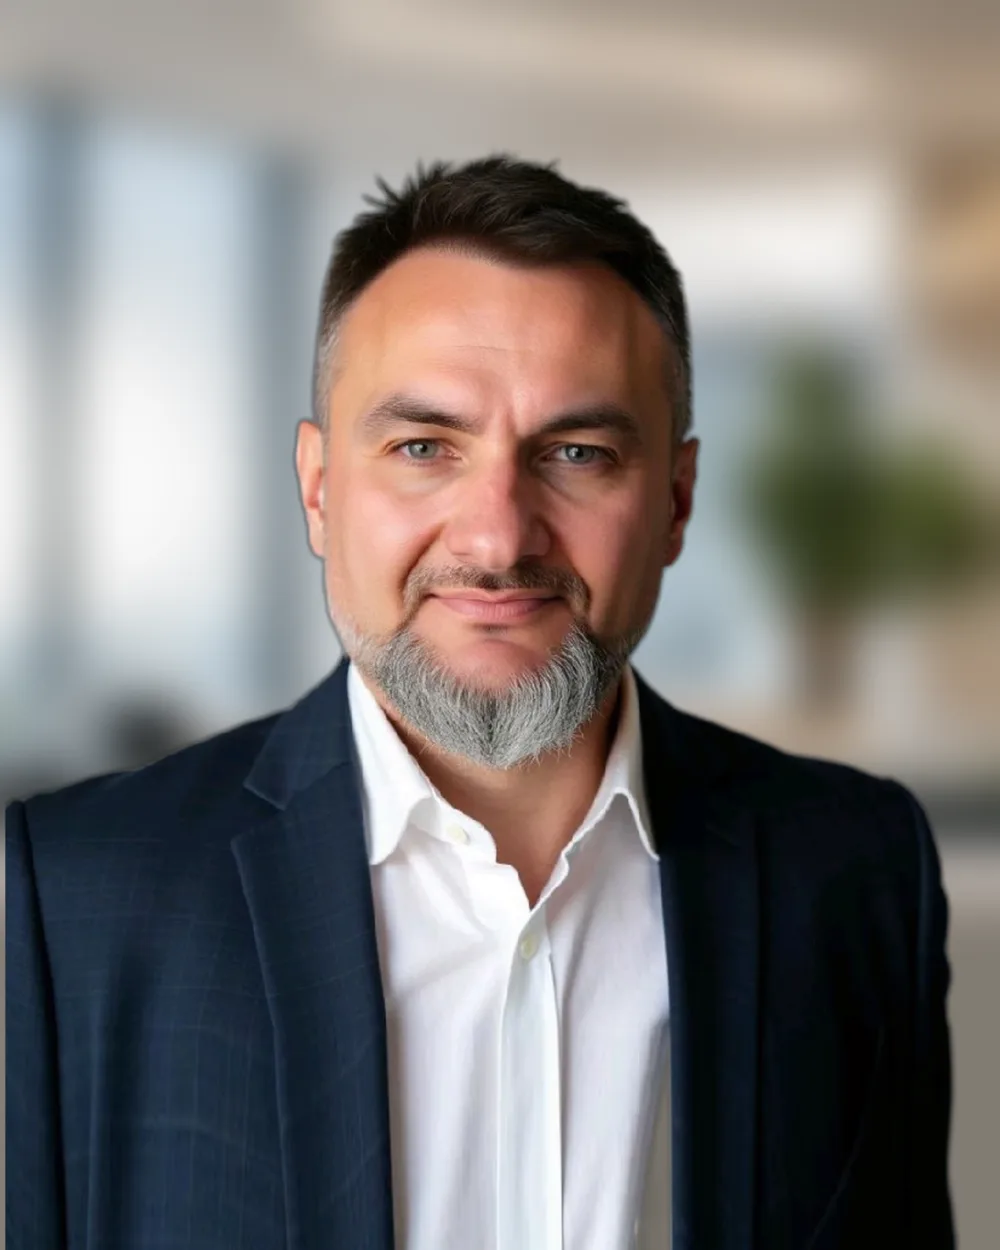
Stanisław Leszto — Dyrektor Generalny, AlgorSec

Dyrektor Generalny

Stanisław Leszto

Wyznacza kierunek rozwoju AlgorSec i odpowiada za merytoryczną jakość tego, co dostarczamy. Nadzoruje architekturę bezpieczeństwa, wsparcie wdrożeniowe i audyty, łącząc doświadczenie inżynierskie z praktycznym podejściem do ryzyka — tak aby rekomendacje dało się realnie wdrożyć w środowisku klienta.
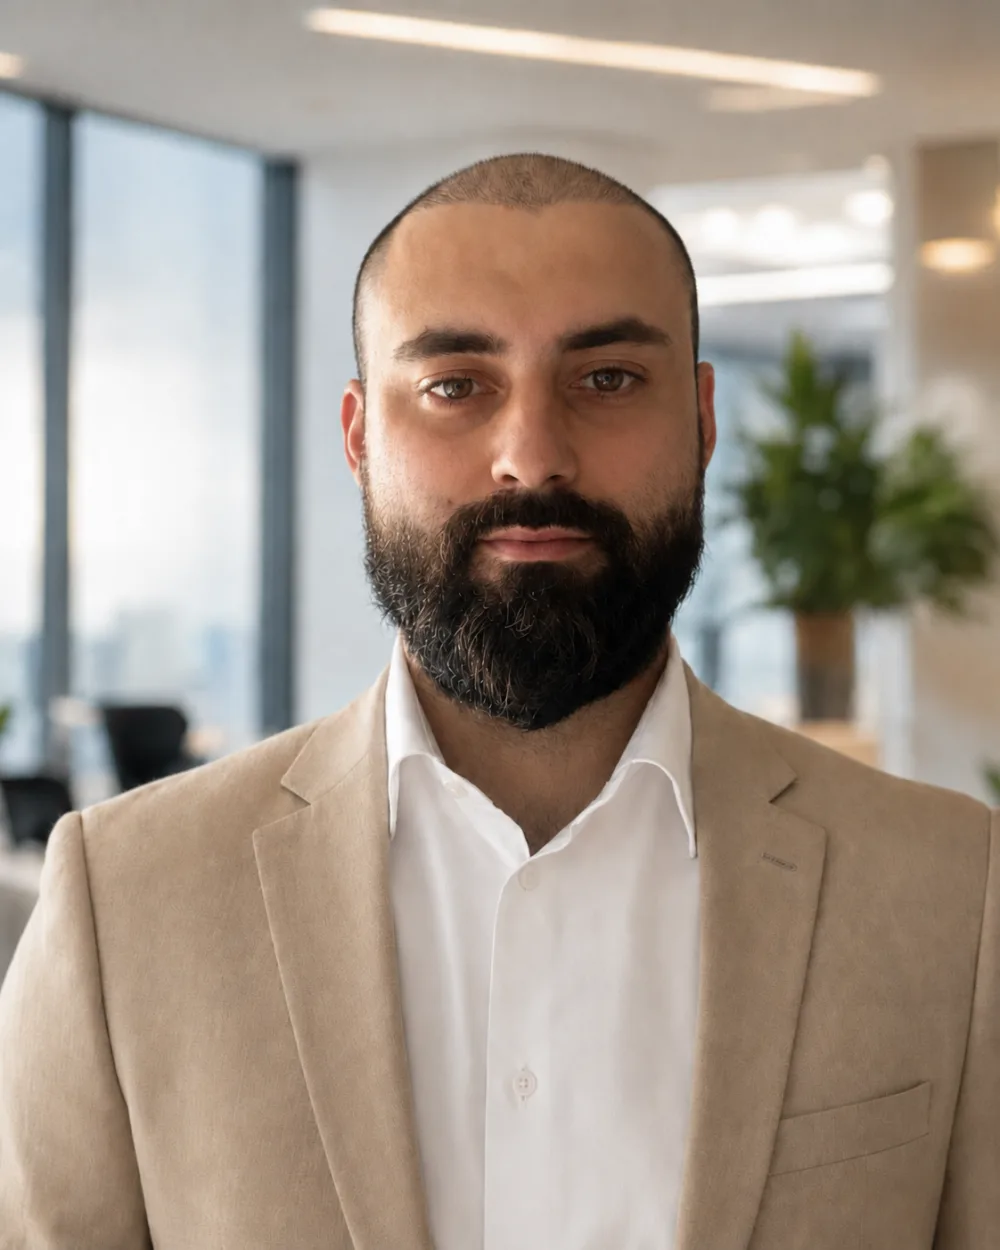
Kacper Włodarczyk — Dyrektor Operacyjny, AlgorSec

Dyrektor Operacyjny

Kacper Włodarczyk

Odpowiada za organizację pracy i przebieg projektów — od pierwszej rozmowy, przez ustalenie zakresu i harmonogramu, po odbiór i dalsze wsparcie. Prowadzi relacje z klientami i pilnuje, żeby współpraca była konkretna, przewidywalna i dowieziona na czas.

Punkt wyjścia

Zacznij od niezależnej oceny ryzyka

Bezpłatna, niezobowiązująca konsultacja: wskażemy rozbieżności względem wymogów regulacyjnych, realne ryzyko oraz priorytetowy plan działań.

Odpowiedź
Jeden dzień roboczy

Baza wiedzy

Wiedza ekspercka dla decydentów

Merytoryczne opracowania dotyczące UKSC, DORA, vCISO oraz operacji bezpieczeństwa — przygotowane z myślą o kadrze zarządzającej i zespołach IT.

Cała baza wiedzy

FAQ

Najczęściej zadawane pytania

Odpowiedzi na pytania, które najczęściej pojawiają się przed rozpoczęciem współpracy.

AlgorSec to niezależny partner ds. cyberbezpieczeństwa, część grupy ALGORCOMP. Doradzamy zarządom i zespołom IT w sześciu obszarach: vCISO, strategia i architektura bezpieczeństwa, zgodność regulacyjna (GRC), świadomość i szkolenia, audyty i testy podatności oraz wsparcie wdrożeniowe i utrzymaniowe. Bezpieczeństwo jest naszą jedyną specjalizacją — nie jest dodatkiem do szerokiej oferty IT.

Nie prowadzimy monitoringu bezpieczeństwa w trybie całodobowym ani nie operujemy zarządzanym SOC czy usługą MDR — pomagamy wybrać dostawcę i nadzorować współpracę z nim. Nie reagujemy na incydenty ani nie prowadzimy analizy powłamaniowej; piszemy natomiast procedury zgłaszania i zarządzania incydentami. Nie wykonujemy celowanych testów penetracyjnych — koordynujemy je i zlecamy wyspecjalizowanemu podmiotowi. Nie jesteśmy też jednostką certyfikującą: przygotowujemy organizację do audytu i certyfikacji.

Przede wszystkim z ustawą o krajowym systemie cyberbezpieczeństwa (UKSC, wdrażającą w Polsce dyrektywę NIS2), rozporządzeniem DORA dla sektora finansowego oraz AI Act. Pracujemy również z normami ISO/IEC 27001 i ISO 22301 oraz standardem PCI-DSS. Zakres sprowadzamy do wspólnego zestawu kontroli, żeby jedna praca odpowiadała na kilka wymogów naraz.

Dla firm objętych regulacjami bezpośrednio oraz pośrednio — jako dostawcy w łańcuchu, od których klienci wymagają określonego poziomu bezpieczeństwa. Wspieramy też organizacje budujące lub porządkujące funkcję bezpieczeństwa i te, które potrzebują pomocy w doborze i wdrożeniu zabezpieczeń, ale nie zatrudniają własnego CISO. Zakres skalujemy do wielkości i dojrzałości organizacji.

Zaczynamy od bezpłatnej konsultacji lub wstępnej oceny zgodności, która pokazuje stan wyjściowy i priorytety. Dalej pracujemy projektowo — konkretny zakres w ustalonym czasie — albo w modelu współpracy ciągłej (retainer), typowym dla vCISO. Po rozmowie i, jeśli to zasadne, krótkiej analizie przedstawiamy przejrzystą ofertę dopasowaną do zakresu, bez ukrytych kosztów.

Nie sprzedajemy ani nie odsprzedajemy licencji, więc rekomendacja narzędzia nie jest u nas decyzją handlową. Dobieramy rozwiązanie do ryzyka i skali organizacji, wdrażamy je, stroimy i przekazujemy zespołowi klienta. Ta niezależność jest powodem, dla którego klienci proszą nas również o nadzór nad dostawcami zewnętrznymi.

Wszystkie pytania i odpowiedzi

Kontakt

Rozpocznijmy od rozmowy o ryzyku

Zostaw wiadomość — umówimy niezobowiązującą konsultację lub wstępną ocenę zgodności i wskażemy priorytety w drodze do zgodności oraz cyber-odporności.

  • Rozmowa merytoryczna, bez zobowiązań
  • Odpowiedź w jeden dzień roboczy
  • Poufność i NDA na życzenie
Konsultacja cyberbezpieczeństwa z doradcą AlgorSec